Polityka prywatności strony firmowej to sposób, w jaki firma spełnia obowiązek informacyjny z art. 13 RODO: mówi osobie, kto zbiera jej dane, po co, na jakiej podstawie, komu je przekazuje, jak długo je trzyma i jakie prawa jej przysługują. Poniżej pokazujemy, jak przełożyć te wymagania na rzeczywiste procesy na stronie, tak aby dokument opisywał Państwa firmę, a nie cudzą.
Czym jest polityka prywatności i czy strona firmowa musi ją mieć
Polityka prywatności to dokument, w którym administrator danych przekazuje osobom odwiedzającym stronę informacje wymagane przez ogólne rozporządzenie o ochronie danych, czyli RODO. Jeżeli strona zbiera jakiekolwiek dane osobowe - a robi to niemal każda strona z formularzem, adresem e-mail do kontaktu, analityką lub sklepem - obowiązek poinformowania o tym istnieje, niezależnie od wielkości firmy.
Warto od razu rozdzielić dwie rzeczy. Rozporządzenie nie używa określenia „polityka prywatności” i nie nakazuje tworzenia podstrony o takiej nazwie. Artykuł 13 RODO wymaga natomiast, aby administrator podał określony zestaw informacji podczas pozyskiwania danych od osoby, której one dotyczą. Podstrona z polityką prywatności jest po prostu przyjętym i wygodnym miejscem, w którym te informacje zbiera się w całość i do którego odsyłają krótkie klauzule pod formularzami.
Drugie rozróżnienie dotyczy pojęcia danych osobowych. Zgodnie z definicją z art. 4 rozporządzenia są to wszelkie informacje o osobie fizycznej, którą można zidentyfikować bezpośrednio lub pośrednio - przepis wymienia między innymi imię i nazwisko, numer identyfikacyjny, dane o lokalizacji oraz identyfikator internetowy. Dla właściciela strony oznacza to, że danymi są nie tylko imię i telefon wpisane w formularzu, lecz także część informacji zbieranych w tle przez narzędzia analityczne i reklamowe.
Podmiot, który samodzielnie lub wspólnie z innymi ustala cele i sposoby przetwarzania danych osobowych. Na stronie firmowej jest nim zwykle przedsiębiorca albo spółka prowadząca serwis, a nie agencja, która stronę wykonała, ani firma hostingowa.
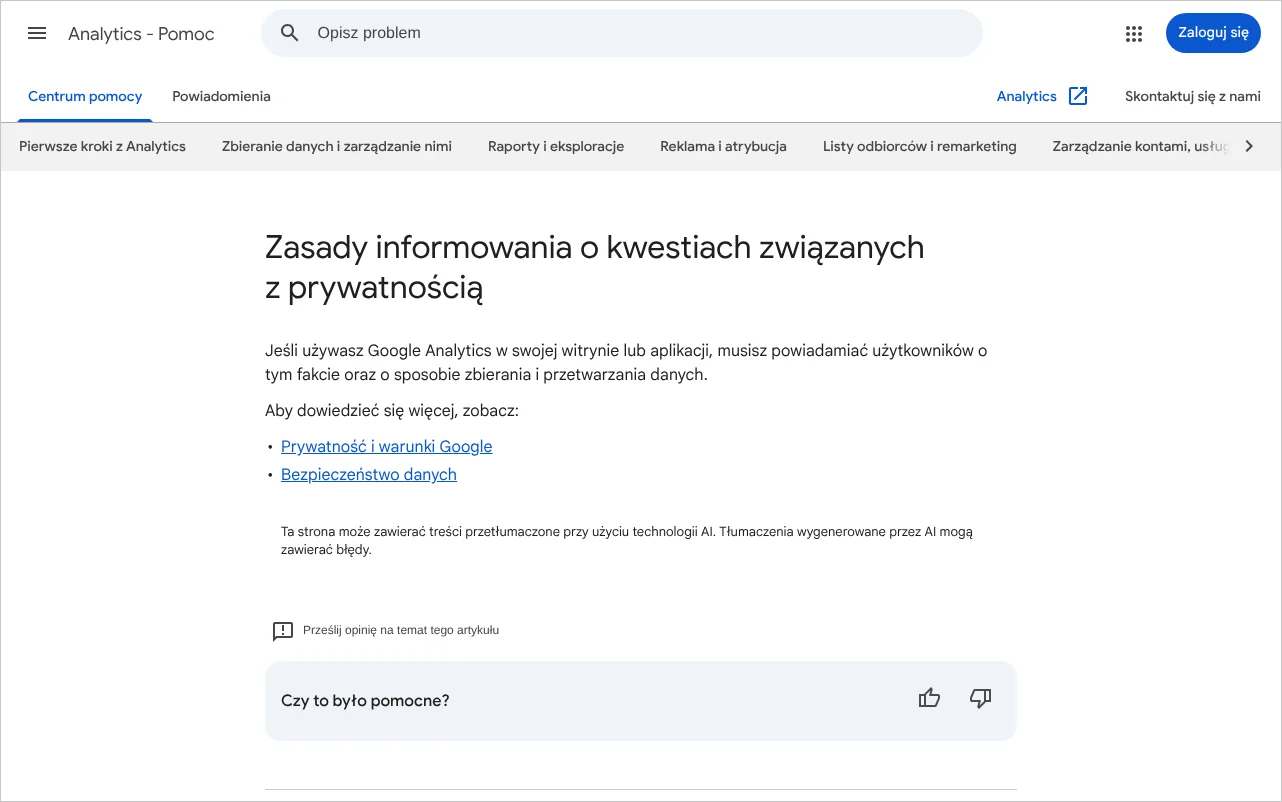
Obowiązek ma też wymiar praktyczny. Część narzędzi, z których korzystają strony firmowe, sama wymaga informowania użytkowników. Zasady Google Analytics stanowią, że właściciel witryny korzystającej z tej usługi musi powiadamiać użytkowników o tym fakcie oraz o sposobie zbierania i przetwarzania danych - mówi o tym strona pomocy Zasady informowania o kwestiach związanych z prywatnością.
Co musi zawierać polityka prywatności według art. 13 RODO
Polityka prywatności musi zawierać dwanaście grup informacji wymienionych w dwóch pierwszych ustępach art. 13: kto jest administratorem, w jakim celu i na jakiej podstawie przetwarza dane, komu je przekazuje, czy wysyła je do państwa trzeciego, jak długo je przechowuje oraz jakie prawa ma osoba, której dane dotyczą. Część punktów stosuje się tylko wtedy, gdy dana sytuacja w firmie występuje - dotyczy to na przykład inspektora ochrony danych albo przekazywania danych poza Unię.
| Wymagana informacja | Jak to wygląda na stronie firmy |
|---|---|
| Administrator i kontakt | Pełna nazwa firmy, adres siedziby oraz adres e-mail lub telefon, pod którym można zgłosić sprawę dotyczącą danych |
| Inspektor ochrony danych | Dane kontaktowe inspektora, jeżeli firma go wyznaczyła; w przeciwnym razie punkt się pomija |
| Cele i podstawy prawne | Osobno dla każdego procesu: odpowiedź na zapytanie, realizacja zamówienia, wysyłka newslettera, statystyki, reklama |
| Prawnie uzasadniony interes | Nazwanie tego interesu wprost, na przykład obrona przed roszczeniami |
| Odbiorcy danych | Hosting, poczta, system newslettera, operator płatności, firma kurierska, biuro rachunkowe, dostawcy analityki i reklamy |
| Przekazanie do państwa trzeciego | Informacja, czy dane trafiają do państwa trzeciego i na jakich zabezpieczeniach się to opiera |
| Okres przechowywania | Konkretny czas albo kryterium, na przykład do zakończenia korespondencji lub do wycofania zgody |
| Prawa osoby | Dostęp, sprostowanie, usunięcie, ograniczenie przetwarzania, sprzeciw, przenoszenie danych |
| Wycofanie zgody | Gdzie i jak można cofnąć zgodę, z zaznaczeniem, że nie wpływa to na wcześniejsze przetwarzanie |
| Skarga do organu nadzorczego | Wskazanie organu, do którego można wnieść skargę |
| Obowiązek podania danych | Które pola są konieczne i co się stanie, gdy pozostaną puste |
| Zautomatyzowane decyzje i profilowanie | Informacja, czy takie decyzje zapadają, a jeśli tak - na jakich zasadach i z jakimi skutkami |
Dwa dalsze ustępy tego artykułu są krótkie, ale ważne dla utrzymania dokumentu. Jeżeli administrator chce wykorzystać dane w innym celu niż ten, w którym je zebrał, musi wcześniej poinformować o tym osobę. Z kolei informacji nie trzeba powtarzać w zakresie, w jakim osoba już nimi dysponuje.
Od czego zacząć: spis rzeczywistych procesów na stronie
Pracę nad polityką prywatności zaczyna się od spisania wszystkich miejsc, w których strona pozyskuje dane, a dopiero potem od pisania tekstu. Dokument ma być opisem stanu faktycznego, dlatego najpierw trzeba ten stan poznać: przejść przez serwis tak, jak robi to klient, a następnie zajrzeć do panelu administracyjnego i ustalić, co działa w tle.
Pierwsza część przeglądu dotyczy tego, co widać. Należą do niej formularz kontaktowy, formularz wyceny, zapis na newsletter, rejestracja konta, koszyk i zamówienie, okno czatu, komentarze pod wpisami oraz zwykły adres e-mail i numer telefonu podane na stronie. Przy każdym z tych miejsc warto zanotować, jakie pola wypełnia użytkownik i dokąd trafia wiadomość: na skrzynkę pocztową, do bazy strony czy do systemu obsługi klientów. Jeżeli lista pól okazuje się dłuższa, niż wymaga tego sprawa, jest to dobra chwila na jej skrócenie - piszemy o tym we wpisie o formularzu kontaktowym.
Druga część dotyczy tego, czego klient nie widzi. Są to narzędzia statystyczne, kody reklamowe i remarketingowe, osadzone mapy i filmy, czcionki oraz skrypty wczytywane z zewnętrznych serwerów, zabezpieczenia formularzy przed spamem, a także dzienniki serwera prowadzone przez firmę hostingową. Wiele z nich zapisuje pliki cookie lub korzysta z innych informacji przechowywanych w urządzeniu użytkownika. Zasady pytania o zgodę w takich sytuacjach omawiamy we wpisie o tym, jak zaprojektować baner zgody na pliki cookie; polityka prywatności i baner muszą opisywać ten sam zestaw narzędzi.
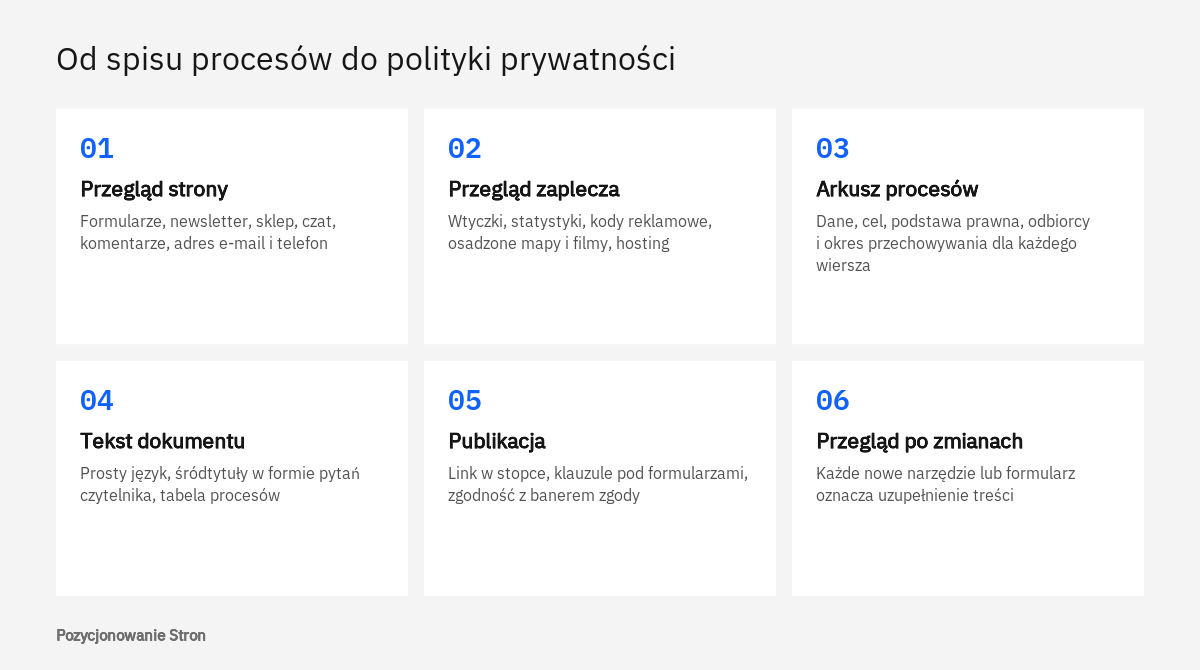
Wynik przeglądu najwygodniej zapisać w prostym arkuszu, w którym każdy wiersz to jeden proces, a kolumny odpowiadają pytaniom z art. 13: jakie dane, w jakim celu, na jakiej podstawie, kto je otrzymuje i jak długo są przechowywane. Polityka prywatności to w dużej mierze ten sam materiał zapisany pełnymi zdaniami.
Jak to wygląda na przykładzie
Zakład hydrauliczny z Łodzi ma stronę z formularzem zgłoszenia awarii, numerem telefonu i statystykami odwiedzin. Jego spis zmieści się w trzech wierszach. Sklep z Poznania będzie miał tych wierszy kilkanaście: konto klienta, zamówienie, płatność, dostawa, faktura, reklamacja, newsletter, opinie o produktach, reklama. Kancelaria z Krakowa dopisze formularz umawiania konsultacji oraz rekrutację. Każda z tych firm potrzebuje innego dokumentu, mimo że wszystkie korzystają z podobnej technologii.
Cele i podstawy prawne przetwarzania: jak je przypisać do procesów
Każdy proces ze spisu otrzymuje własny cel i jedną z podstaw wymienionych w art. 6 ust. 1 RODO. Przepis zawiera sześć podstaw, z których na stronie firmowej spotyka się zwykle cztery: zgodę, wykonanie umowy lub działania podjęte na żądanie osoby przed jej zawarciem, obowiązek prawny ciążący na administratorze oraz prawnie uzasadniony interes administratora.
Cel powinien być nazwany konkretnie. Jedna z zasad z art. 5 rozporządzenia mówi, że dane zbiera się w określonych, jasnych i uzasadnionych celach. Sformułowanie „w celach marketingowych i innych” nie mówi czytelnikowi niczego. Zdanie „aby odpowiedzieć na zapytanie przesłane przez formularz i przygotować wycenę” mówi wszystko, co trzeba.
| Proces na stronie | Cel | Podstawa najczęściej wskazywana |
|---|---|---|
| Formularz kontaktowy lub wyceny | Odpowiedź na zapytanie, przygotowanie oferty | Działania na żądanie osoby przed zawarciem umowy albo prawnie uzasadniony interes |
| Zamówienie w sklepie | Realizacja i dostawa zamówienia | Wykonanie umowy |
| Faktury i dokumenty księgowe | Rozliczenie sprzedaży | Obowiązek prawny |
| Newsletter | Wysyłka informacji handlowych | Zgoda |
| Obrona przed roszczeniami | Zachowanie korespondencji na wypadek sporu | Prawnie uzasadniony interes |
Tabela pokazuje typowy układ, a nie gotowe rozstrzygnięcie. Dobór podstawy dla statystyk, reklamy i remarketingu zależy od użytych narzędzi, dlatego w razie wątpliwości warto skonsultować go z prawnikiem.
Wybór podstawy pociąga za sobą dalsze obowiązki informacyjne. Jeżeli podstawą jest prawnie uzasadniony interes, trzeba ten interes opisać. Jeżeli podstawą jest zgoda, w polityce musi się znaleźć informacja o prawie do jej wycofania w dowolnym momencie. Artykuł 7 rozporządzenia dodaje, że wycofanie zgody ma być równie łatwe jak jej wyrażenie, więc obok zdania o prawie warto wskazać sposób: link w stopce każdej wiadomości z newslettera albo ustawienia dostępne z poziomu banera.
W tym samym miejscu dokumentu dobrze jest odpowiedzieć na pytanie o obowiązek podania danych. Wystarczy proste wyjaśnienie: podanie adresu e-mail w formularzu jest dobrowolne, ale bez niego nie da się odpowiedzieć na wiadomość, a bez adresu dostawy sklep nie wyśle paczki. Jeśli strona nie podejmuje wobec użytkowników decyzji w sposób zautomatyzowany, warto to napisać wprost.
Jeśli chcą Państwo zamówić stronę internetową, zachęcamy do kontaktu: tel. 222 500 844 lub mailowo: biuro@pozycjonowaniestron.pl
Odbiorcy danych i przekazywanie ich poza Unię
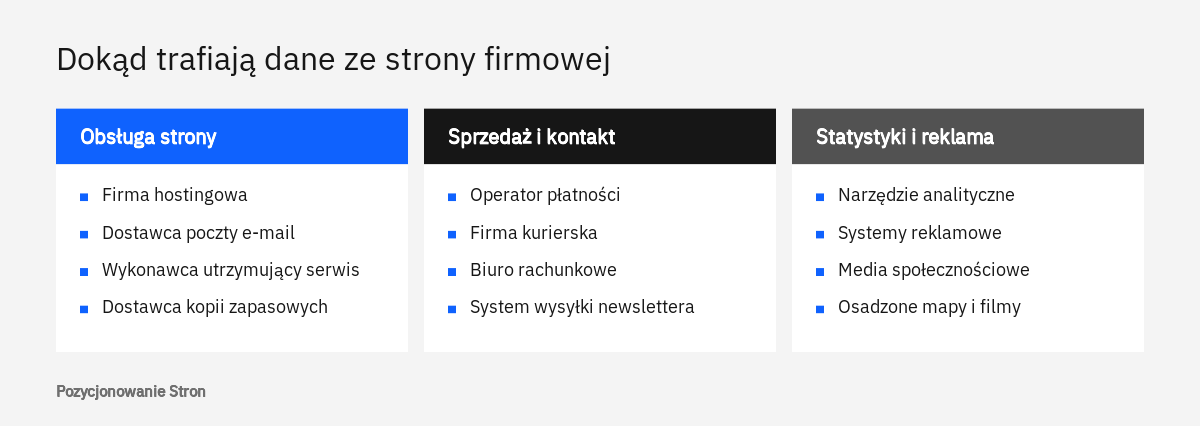
W polityce prywatności trzeba wskazać odbiorców danych albo przynajmniej ich kategorie, a jeżeli dane mają trafić do państwa trzeciego - poinformować o tym i o zabezpieczeniach, na których opiera się takie przekazanie. Odbiorcą jest według definicji z art. 4 rozporządzenia podmiot, któremu ujawnia się dane, niezależnie od tego, czy jest stroną trzecią.
Na stronie firmowej odbiorców jest zwykle więcej, niż się wydaje. Dane z formularza przechodzą przez serwer firmy hostingowej i skrzynkę pocztową, adresy z newslettera znajdują się w systemie do wysyłki wiadomości, dane zamówień trafiają do operatora płatności, przewoźnika i biura rachunkowego, a informacje o zachowaniu na stronie - do dostawców narzędzi statystycznych i reklamowych.
Przepis pozwala podać kategorie odbiorców, na przykład „firma hostingowa” lub „dostawca systemu płatności”. Przy narzędziach reklamowych i statystycznych warto jednak podawać nazwy, ponieważ wymagają tego warunki niektórych usług. Polityka Google w zakresie zgody użytkownika z Unii Europejskiej zobowiązuje właściciela serwisu do wyraźnego wskazania każdego podmiotu, który może zbierać, otrzymywać lub wykorzystywać dane osobowe użytkowników w związku z korzystaniem z produktu Google, oraz do udostępnienia łatwo dostępnych informacji o tym, jak ten podmiot z danych korzysta.
Informacja o przekazaniu danych do państwa trzeciego bywa pomijana, ponieważ właściciel strony nie zawsze wie, gdzie stoją serwery dostawcy. Odpowiedzi należy szukać w umowie lub regulaminie usługi oraz w dokumentach dotyczących przetwarzania danych, które dostawca udostępnia klientom. Jeżeli do przekazania dochodzi, art. 13 wymaga wskazania, czy Komisja Europejska stwierdziła odpowiedni stopień ochrony w danym kraju, a w pozostałych przypadkach - jakie zabezpieczenia zastosowano i jak można uzyskać ich kopię.
Okresy przechowywania i prawa osób, których dane dotyczą
Dla każdego procesu należy podać, jak długo dane będą przechowywane, a gdy nie da się wskazać konkretnego czasu - kryteria, według których ten czas jest ustalany. Wynika to z art. 13 ust. 2 oraz z zasady z art. 5, zgodnie z którą danych nie przechowuje się dłużej, niż wymaga tego cel.
Okres przechowywania powinien wynikać z rzeczywistej praktyki firmy. Jeżeli w polityce zapisano, że zapytania z formularza są usuwane po zakończeniu korespondencji, a w skrzynce pocztowej leżą wiadomości sprzed wielu lat, dokument mija się z prawdą. Uczciwiej jest opisać stan faktyczny i jego uzasadnienie, a następnie wprowadzić w firmie zwyczaj okresowego porządkowania skrzynki i bazy zgłoszeń. Sformułowań w rodzaju „przez czas niezbędny” bez wskazania, od czego ten czas zależy, lepiej unikać, ponieważ nie są ani okresem, ani kryterium. Długość okresów wynikających z przepisów podatkowych, rachunkowych i z terminów przedawnienia warto ustalić z księgowym lub prawnikiem.
Jakie prawa trzeba wymienić
Polityka musi informować o prawie żądania dostępu do danych, ich sprostowania, usunięcia lub ograniczenia przetwarzania, o prawie do wniesienia sprzeciwu wobec przetwarzania oraz o prawie do przenoszenia danych. Do tego dochodzi prawo wycofania zgody tam, gdzie jest ona podstawą, oraz prawo wniesienia skargi do organu nadzorczego, którym w Polsce jest Prezes Urzędu Ochrony Danych Osobowych.
Samo wyliczenie praw to za mało, jeśli czytelnik nie wie, jak z nich skorzystać. Artykuł 12 rozporządzenia nakazuje administratorowi ułatwiać wykonywanie tych praw, dlatego w dokumencie powinien znaleźć się adres lub formularz, na który można wysłać żądanie. Ten sam przepis wyznacza ramy obsługi zgłoszeń: odpowiedzi należy udzielić bez zbędnej zwłoki, najpóźniej w ciągu miesiąca od otrzymania żądania. Termin można przedłużyć o kolejne dwa miesiące, gdy sprawa jest skomplikowana lub żądań jest wiele, ale o przedłużeniu i jego przyczynach trzeba poinformować w ciągu pierwszego miesiąca. Co do zasady obsługa żądań odbywa się bez opłat; wyjątkiem są żądania ewidentnie nieuzasadnione lub nadmierne.
Dla małej firmy oznacza to konieczność ustalenia, kto odbiera takie wiadomości i co z nimi robi. Strony oparte na WordPressie mają do pomocy dwa wbudowane narzędzia opisane w dokumentacji WordPress Privacy: eksport danych osobowych oraz usuwanie danych osobowych, oba dostępne w menu Narzędzia. Działają one po potwierdzeniu prośby przez użytkownika w wiadomości e-mail i zatwierdzeniu jej przez administratora. Dokumentacja zastrzega, że nie obejmują one danych zgromadzonych w usługach zewnętrznych, takich jak analityka czy system newslettera, a usunięcie jest trwałe i nie dotyczy kopii zapasowych.
Dlaczego kopiowanie cudzej polityki prywatności jest ryzykowne
Skopiowany dokument jest ryzykowny, ponieważ opisuje procesy, narzędzia i odbiorców innej firmy, a więc informuje Państwa klientów o czymś, co na Państwa stronie się nie dzieje, i przemilcza to, co dzieje się naprawdę. Obowiązek z art. 13 polega na przekazaniu prawdziwych informacji o własnym przetwarzaniu, a zasada z art. 5 wymaga, aby dane były przetwarzane rzetelnie i w sposób przejrzysty. Tekst, który nie odpowiada rzeczywistości, tego warunku nie spełnia, niezależnie od tego, jak profesjonalnie brzmi.
W praktyce rozbieżności pojawiają się w kilku miejscach jednocześnie. W przepisanym tekście zostają dane innego administratora albo puste nawiasy po szablonie. Wymienione są narzędzia, których strona nie używa, a brakuje tych, które faktycznie działają. Podstawy prawne pasują do sklepu, podczas gdy firma świadczy usługi i niczego przez stronę nie sprzedaje. Okresy przechowywania nie mają nic wspólnego z praktyką firmy, a adres do zgłaszania żądań prowadzi donikąd.
Jest też drugi rodzaj ryzyka. Tekst polityki prywatności jest czyimś opracowaniem i jego przejęcie bez zgody autora może naruszać cudze prawa, a przy tym nie daje żadnej ochrony, ponieważ za treść informacji odpowiada administrator. Podobnie ostrożnie należy traktować generatory i gotowe wzory. Mogą być dobrym szkieletem z prawidłowym układem sekcji, lecz każdą z nich trzeba wypełnić własnym spisem procesów. Dotyczy to również szablonu wbudowanego w WordPress: jego dokumentacja stwierdza, że za napisanie pełnej polityki odpowiada właściciel serwisu, a podpowiedzi nie obejmują narzędzi osadzonych przez usługi zewnętrzne.
Jak napisać i gdzie umieścić politykę prywatności na stronie
Politykę prywatności pisze się zwięźle i prostym językiem, a umieszcza tam, gdzie da się ją znaleźć jednym kliknięciem z każdej podstrony, oraz przy każdym miejscu, w którym strona zbiera dane. Artykuł 12 RODO wymaga, aby informacje były podane w zwięzłej, przejrzystej, zrozumiałej i łatwo dostępnej formie, jasnym i prostym językiem, ze szczególną starannością wtedy, gdy są kierowane do dzieci.
Z tego wymogu wynika kilka praktycznych decyzji. Dokument powinien mieć czytelne śródtytuły odpowiadające pytaniom czytelnika: kto jest administratorem, jakie dane zbieramy i po co, komu je przekazujemy, jak długo je przechowujemy. Tabela z procesami jest zwykle czytelniejsza niż kilka stron jednolitego tekstu. Tekst musi być też wygodny do czytania na telefonie i dostępny dla osób korzystających z czytników ekranu, o czym szerzej piszemy we wpisie o dostępności cyfrowej strony.
Informacje należy przekazać w chwili zbierania danych, dlatego sam link w stopce to za mało. Pod każdym formularzem powinna znaleźć się krótka klauzula z najważniejszymi informacjami i odnośnikiem do pełnego dokumentu. Taki dwustopniowy układ pozwala zachować zwięzłość przy formularzu i kompletność na osobnej podstronie.
Administratorem danych jest [nazwa firmy] z siedzibą w [miejscowość].
Dane z formularza wykorzystamy wyłącznie po to, aby odpowiedzieć
na Państwa wiadomość. Mają Państwo prawo dostępu do danych, ich
sprostowania, usunięcia oraz wniesienia sprzeciwu.
Szczegóły: <a href="/polityka-prywatnosci/">Polityka prywatności</a>
Link do pełnej treści najlepiej umieścić w stopce każdej podstrony, w banerze zgody na pliki cookie, w procesie zamówienia oraz na stronie kontaktowej. Nazwa odnośnika powinna być jednoznaczna - „Polityka prywatności” rozumie każdy, a nazwy wymyślne utrudniają odnalezienie dokumentu.
Ustawienie strony polityki w WordPressie
W WordPressie stronę polityki prywatności wskazuje się na ekranie Ustawienia, w zakładce Prywatność. Zgodnie z dokumentacją Settings Privacy screen można tam wybrać z listy rozwijanej istniejącą stronę albo utworzyć nową, która otworzy się w edytorze z szablonem nagłówków i podpowiedzi. Wskazana strona jest automatycznie linkowana na ekranach logowania i rejestracji. Dodanie odnośnika na pozostałych podstronach należy do właściciela serwisu - część motywów robi to sama, w innych trzeba dopisać link w stopce lub w menu.
Osobną kwestią jest widoczność podstrony w wyszukiwarce. Z dokumentacji Google o blokowaniu indeksowania za pomocą tagu noindex wynika, że strona oznaczona tą regułą jest usuwana z wyników wyszukiwania. Polityka prywatności ma być łatwo dostępna, więc nie widzimy powodu, aby ją w ten sposób ukrywać. Przy projektowaniu nowego serwisu miejsce na dokument, klauzule pod formularzami i link w stopce dobrze jest przewidzieć od początku, co uwzględniamy w ramach usługi tworzenia stron oraz strony firmowej.
Jak aktualizować politykę prywatności
Politykę prywatności aktualizuje się za każdym razem, gdy zmienia się sposób przetwarzania danych na stronie, a poza tym warto ją przeglądać w stałych odstępach, nawet jeśli nic istotnego się nie wydarzyło. Dokument jest aktualny tylko tak długo, jak długo zgadza się ze spisem procesów.
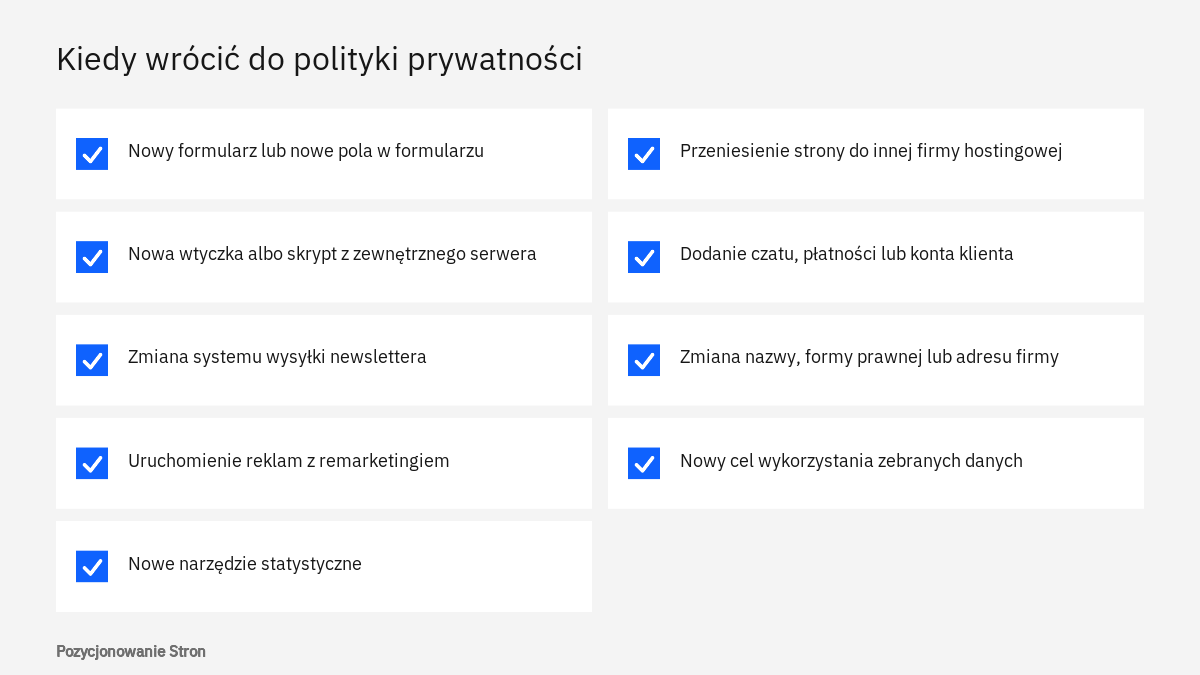
Powodów do zmiany jest w życiu strony sporo: nowa wtyczka z formularzem, zmiana systemu do wysyłki newslettera, uruchomienie kampanii w Google Ads z remarketingiem, wdrożenie nowych narzędzi w ramach analityki, przeniesienie serwisu do innej firmy hostingowej, a także zmiana nazwy lub adresu firmy. Szczególną uwagę należy zwrócić na sytuację, w której dane zebrane w jednym celu mają posłużyć do innego - na przykład adresy z formularza wyceny miałyby trafić na listę newslettera. Artykuł 13 wymaga, aby o nowym celu poinformować osobę, zanim takie przetwarzanie się rozpocznie, a sama zmiana tekstu na stronie nie zastąpi podstawy prawnej dla nowego celu.
Dobrą praktyką jest podawanie w dokumencie daty ostatniej zmiany oraz przechowywanie poprzednich wersji, tak aby dało się ustalić, jaka treść obowiązywała w chwili, gdy konkretna osoba zostawiała swoje dane.
- Dane administratora w polityce zgadzają się z aktualnymi danymi firmy.
- Każdy formularz na stronie ma w polityce swój opis oraz krótką klauzulę pod przyciskiem wysyłki.
- Lista narzędzi w polityce, w banerze zgody i w kodzie strony jest ta sama.
- Dla każdego procesu podano cel, podstawę prawną, odbiorców i okres przechowywania.
- Adres do zgłaszania żądań działa i ktoś w firmie odpowiada za odpowiedź w terminie.
- Link do polityki jest w stopce każdej podstrony i otwiera się poprawnie na telefonie.
Pomoc prawnika jest potrzebna zwłaszcza wtedy, gdy firma przetwarza dane szczególnie wrażliwe, kieruje ofertę do dzieci, profiluje klientów, działa w kilku krajach albo otrzymała żądanie lub pismo, na które nie wie, jak odpowiedzieć. Po naszej stronie leży natomiast to, aby strona technicznie robiła dokładnie to, co opisano w dokumencie.
Jeśli chcą Państwo zamówić stronę internetową, zachęcamy do kontaktu: tel. 222 500 844 lub mailowo: biuro@pozycjonowaniestron.pl
Najczęstsze pytania
Czy strona-wizytówka bez formularza też potrzebuje polityki prywatności?
Obowiązek informacyjny powstaje wtedy, gdy strona zbiera dane osobowe. Nawet prosta wizytówka zwykle korzysta ze statystyk, osadzonej mapy lub podaje adres e-mail, na który klienci piszą. Warto więc najpierw ustalić, co faktycznie działa na stronie, a dopiero potem ocenić, jak obszerny dokument jest potrzebny.
Czy polityka prywatności i polityka plików cookie to ten sam dokument?
Mogą tworzyć jeden dokument albo dwa osobne. Ważne, aby informacje o plikach cookie i narzędziach, które je zapisują, były spójne z treścią banera zgody i ze stanem faktycznym. W mniejszych serwisach jeden dokument z wyraźnie wydzieloną częścią o plikach cookie jest zwykle wygodniejszy dla czytelnika.
Czy pod formularzem potrzebne jest pole zgody na przetwarzanie danych?
Zgoda jest tylko jedną z sześciu podstaw przetwarzania wymienionych w art. 6 RODO. Jeżeli firma odpowiada na zapytanie na innej podstawie, pod formularzem wystarcza klauzula informacyjna. Inaczej jest przy celach opartych na zgodzie, na przykład przy zapisie na newsletter. Wątpliwości co do wyboru podstawy warto wyjaśnić z prawnikiem.
Czy trzeba wymieniać z nazwy wszystkie firmy, które otrzymują dane?
Artykuł 13 dopuszcza podanie odbiorców albo kategorii odbiorców. Nazwy są jednak czytelniejsze, a przy części narzędzi wymagają ich warunki usługi - polityka Google dotycząca zgody użytkowników z Unii każe wyraźnie wskazać każdy podmiot, który może otrzymywać dane w związku z korzystaniem z produktu Google.
Ile czasu ma firma na odpowiedź na żądanie dotyczące danych?
Zgodnie z art. 12 RODO odpowiedzi należy udzielić bez zbędnej zwłoki, najpóźniej w ciągu miesiąca od otrzymania żądania. Przy sprawach skomplikowanych lub dużej liczbie żądań termin można przedłużyć o dwa miesiące, informując o tym osobę w ciągu pierwszego miesiąca i podając przyczyny.
Czy szablon polityki z WordPressa wystarczy?
Szablon daje układ nagłówków i podpowiedzi pochodzące z WordPressa, motywu i wtyczek, ale nie jest gotowym dokumentem. Dokumentacja WordPressa zaznacza, że za kompletną treść odpowiada właściciel serwisu. Każdą sekcję trzeba uzupełnić własnymi danymi.
Źródła
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (ogólne rozporządzenie o ochronie danych), EUR-Lex
- Zasady informowania o kwestiach związanych z prywatnością, Pomoc Google Analytics
- EU user consent policy, Google
- WordPress Privacy, WordPress.org Documentation
- Settings Privacy screen, WordPress.org Documentation
- Blokowanie indeksowania przez wyszukiwarki za pomocą tagu noindex, Google Search Central
Funkcje wyszukiwarek i asystentów AI zmieniają się szybko, dlatego wpis aktualizujemy po większych zmianach.