Vulnerability, czyli podatność, to luka w oprogramowaniu strony, przez którą ktoś obcy może dopisać do niej spam, przekierowania lub złośliwy kod. Google traktuje takie treści jak naruszenie zasad: obniża pozycje, usuwa strony z wyników i ostrzega użytkowników. Poniżej: jak luka zamienia się w spadek, po czym rozpoznać włamanie i jak zabezpieczyć stronę firmową.
Czym jest vulnerability i gdzie na stronie firmowej powstają luki?
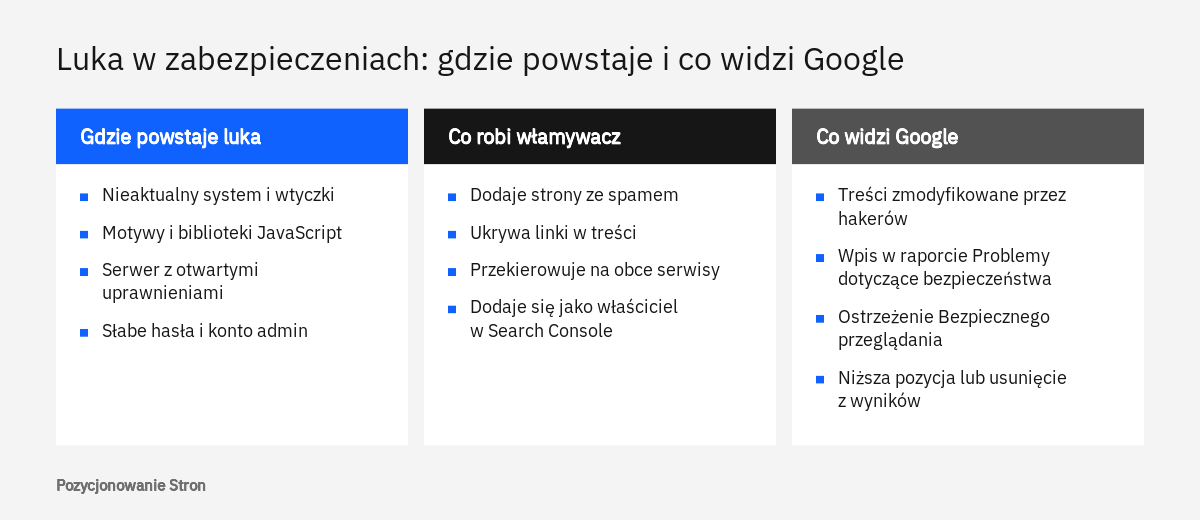
Vulnerability, po polsku podatność lub luka w zabezpieczeniach, to słabe miejsce w oprogramowaniu strony: w systemie zarządzania treścią, wtyczce, motywie, bibliotece JavaScript albo na serwerze. Pozwala osobie z zewnątrz zrobić coś bez zgody właściciela: dodać strony, zmienić treść, przekierować odwiedzających lub przejąć konto. W SEO ma znaczenie, bo Google traktuje treści dodane bez pozwolenia jak spam i ostrzega użytkowników.
Sama luka nie szkodzi pozycjom; szkodzi to, co ktoś przez nią zrobi: wstrzyknięte strony ze spamem, ukryte linki, przekierowania na obce serwisy albo złośliwy kod. Wyszukiwarka nie rozróżnia, czy właściciel dodał spam świadomie, czy padł ofiarą włamania: widzi naruszenie zasad i reaguje tak samo. Dlatego bezpieczeństwo strony jest częścią pracy nad widocznością, a nie osobnym tematem dla informatyka.
Gdzie najczęściej powstają luki?
W tym, czego nikt nie aktualizuje. Dokumentacja WordPressa przypomina, że starsze wersje systemu nie otrzymują poprawek bezpieczeństwa, a wtyczki i motywy trzeba aktualizować tak samo jak rdzeń. Druga grupa to serwer: otwarte uprawnienia katalogów i zwykły FTP zamiast SFTP. Trzecia to ludzie: słabe hasła, konto „admin" i zainfekowany komputer, z którego ktoś loguje się do panelu. Rolę serwera omawiamy we wpisie o hostingu a SEO.
Co oznacza numer CVE przy wtyczce?
CVE to wspólny identyfikator publicznie znanej luki, nadawany w programie prowadzonym przez organizację MITRE, która podaje, że rekordów jest ponad 240 tysięcy. Jeśli opis aktualizacji wtyczki zawiera numer CVE, luka jest publicznie znana i aktualizację instaluje się od razu.
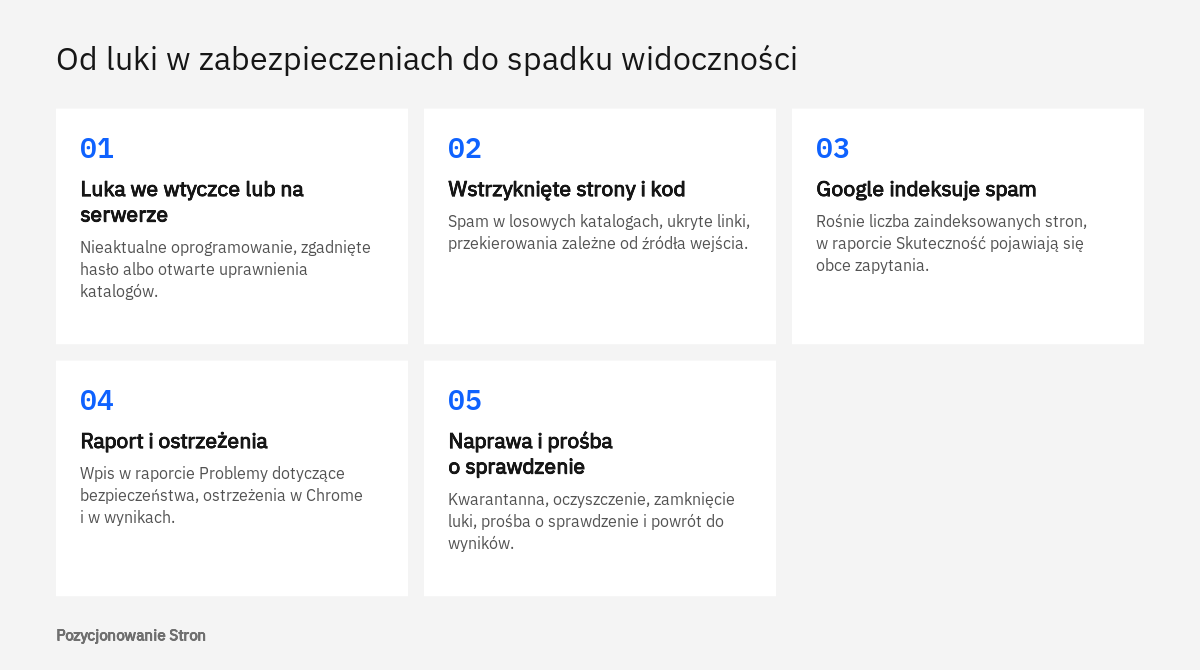
Jak luka w zabezpieczeniach przekłada się na widoczność w Google?
Przez spam i ostrzeżenia. Zasady Google dotyczące spamu definiują treści zmodyfikowane przez hakerów jako wszelkie materiały umieszczone w witrynie bez pozwolenia i wyróżniają cztery postacie: wstrzyknięty kod, wstrzyknięte strony, wstrzyknięte treści i przekierowania. Witryny naruszające zasady mogą mieć niższą pozycję albo w ogóle nie pojawiać się w wynikach, a ostrzeżenia Bezpiecznego przeglądania odbierają kliknięcia nawet stronom, które pozycję zachowały.
Jakie typowe włamania opisuje Google?
Trzy kampanie spamerskie i złośliwe oprogramowanie. Atak z japońskimi słowami kluczowymi tworzy w losowo nazwanych katalogach strony z japońskim tekstem, które zarabiają na linkach do sklepów z podróbkami. Atak z bezużytecznym tekstem tworzy strony pełne bezsensownych zdań i przekierowuje odwiedzających na obce witryny plikiem .htaccess. Atak z maskowaniem słów kluczowych podszywa się pod szablon witryny, a właścicielowi pokazuje błąd 404, żeby uznał problem za rozwiązany. Pełną listę zakazanych praktyk omawiamy we wpisie o zasadach Google dotyczących spamu.
Dlaczego włamanie obejmuje też Search Console?
Bo włamywacz chce szybko wprowadzić spam do indeksu. Google opisuje, że przy ataku z japońskimi słowami kluczowymi haker zwykle dodaje siebie jako właściciela usługi w Search Console, aby przesyłać własne mapy witryny. Usunięcie go z listy nie wystarczy: zweryfikowany właściciel może zweryfikować się ponownie, dopóki jego token zostaje na stronie. Taki spadek bywa mylony z filtrem; różnice pokazujemy we wpisie kara ręczna a spadek algorytmiczny.
Jak rozpoznać włamanie: co pokazuje Search Console, wyniki i serwer?
Najpewniejszy sygnał to wpis w raporcie Problemy dotyczące bezpieczeństwa w Search Console, z przykładowymi adresami wykrytymi przez Google. Zanim jednak Google cokolwiek wykryje, włamanie zdradzają dane: nagły wzrost liczby zaindeksowanych stron, obce zapytania w raporcie Skuteczność, nowy właściciel w ustawieniach usługi, nieznane pliki na serwerze i inna treść dla robota niż dla człowieka.
| Objaw | Gdzie to widać | Co zwykle oznacza |
|---|---|---|
| Wpis „Atak hakerów: wstrzyknięty URL" lub podobny | Raport Problemy dotyczące bezpieczeństwa | Google już znalazł treści dodane bez pozwolenia |
| Nagły skok liczby zaindeksowanych stron | Raport Indeksowanie stron, zapytanie z operatorem site: | Wstrzyknięte strony w losowo nazwanych katalogach |
| Obcojęzyczne frazy spoza branży | Raport Skuteczność, karty Zapytania i Strony | Spam zbiera wyświetlenia pod adresem Państwa domeny |
| Nieznany właściciel usługi | Search Console, Ustawienia, Użytkownicy i uprawnienia | Włamywacz dodał się, żeby przesyłać mapy witryny |
| Ostrzeżenie w przeglądarce lub w wynikach | Chrome, wyniki Google, narzędzie Stan witryny | Bezpieczne przeglądanie uznało stronę za niebezpieczną |
| Strona wygląda poprawnie, robot widzi coś innego | Narzędzie do sprawdzania adresów URL a widok w przeglądarce | Maskowanie: spam serwowany tylko wyszukiwarce |
| Nowe pliki PHP, zmieniony .htaccess, nowe konto administratora | Połączenie SFTP, panel hostingu, lista użytkowników | Wstrzyknięty kod, często zaciemniony funkcją base64_decode |
W praktyce agencji raport Skuteczność często zdradza włamanie jako pierwszy, bo spam zbiera wyświetlenia, zanim ktokolwiek zajrzy w pliki; jak go czytać, pokazujemy we wpisie o raporcie Skuteczność. Podejrzanych adresów Google radzi nie otwierać w zwykłej przeglądarce, tylko przez Narzędzie do sprawdzania adresów URL, a czy strona jest oznaczona jako niebezpieczna, sprawdza się bez odwiedzania jej w narzędziu Stan witryny w Raporcie przejrzystości.
Jeśli chcą Państwo zamówić audyt SEO, zachęcamy do kontaktu: tel. 222 500 844 lub mailowo: biuro@pozycjonowaniestron.pl
Co robić po włamaniu: pierwsze godziny, pierwszy tydzień i pierwszy miesiąc
Kolejność z dokumentacji Google jest stała: odciąć stronę od użytkowników, ocenić szkody, oczyścić i zabezpieczyć, a dopiero potem poprosić Google o sprawdzenie. Odwrócenie tej kolejności, czyli wysłanie prośby przed usunięciem problemu, według Google tylko wydłuża okres, w którym witryna jest oznaczona jako niebezpieczna. Poniżej ten proces rozłożony w czasie.
- Pierwsze godzinyKwarantanna
Strona przechodzi w tryb offline: serwer zostaje zatrzymany albo DNS kieruje na statyczną stronę z kodem 503 poza zainfekowanym serwerem; sam robots.txt nie wystarcza. Google zapewnia, że chwilowe wyłączenie nie powinno wpłynąć na pozycje. Równolegle informuje się hosting i zmienia hasła do wszystkich kont.
- Pierwsza dobaOcena szkód
Przed usuwaniem czegokolwiek powstaje kopia zainfekowanej witryny i bazy danych. Potem przegląda się przykładowe adresy z raportu, wyniki operatora site:, pliki według daty modyfikacji, pliki .htaccess oraz listę właścicieli w Search Console z tokenami weryfikacyjnymi.
- Pierwszy tydzieńOczyszczenie i zamknięcie luki
Czystą i aktualną kopię zapasową przywraca się; gdy jej nie ma, Google zaleca zainstalować system, wtyczki i motywy od nowa zamiast uaktualniać. Do tego usunięcie luki i nieużywanych wtyczek. Adresy włamywacza mają zwracać kod 404; można je też zgłosić w narzędziu usuwania, które opisujemy we wpisie o usuwaniu strony z wyników Google.
- Pierwszy miesiącProśba o sprawdzenie i obserwacja
Gdy czyste strony są dostępne dla Googlebota, bez noindex i bez logowania, w raporcie Problemy dotyczące bezpieczeństwa wysyła się prośbę o sprawdzenie. Według Google trwa to od kilku dni do kilku tygodni; po pozytywnej decyzji ostrzeżenia znikają w ciągu 72 godzin.
Jak działa prośba o sprawdzenie i czym różni się od ręcznego działania?
Prośbę wysyła się z raportu Problemy dotyczące bezpieczeństwa przyciskiem prośby o sprawdzenie, dopiero po naprawieniu problemów na wszystkich stronach. Google zaznacza, że rozwiązanie problemu tylko na niektórych stronach nie przywróci witryny częściowo do wyników, a sprawdzanie może potrwać od kilku dni do kilku tygodni. Ręczne działanie to osobna sprawa: decyzja pracownika Google o naruszeniu zasad spamu, widoczna w osobnym raporcie.
Prośba zawiera opis przyczyny, wykonanych kroków i ich skutku; Google prosi, by nie wysyłać kolejnej przed decyzją w sprawie poprzedniej. Jeśli raport Ręczne działania nie jest pusty, obowiązuje osobna procedura, którą opisujemy we wpisie o prośbie o ponowne rozpatrzenie.
Jeśli chcą Państwo zamówić audyt SEO, zachęcamy do kontaktu: tel. 222 500 844 lub mailowo: biuro@pozycjonowaniestron.pl
Jak zabezpieczyć stronę firmową, żeby luka się nie powtórzyła?
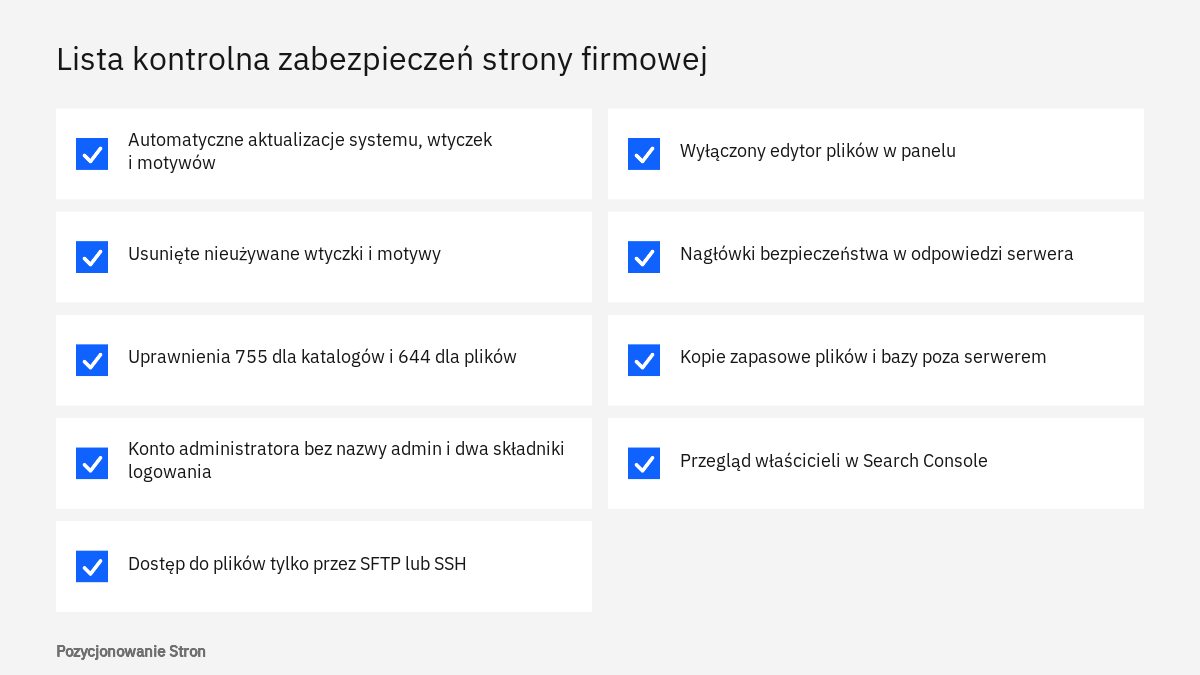
Przez aktualizacje, które dzieją się same, ograniczenie dostępu do minimum i kopie zapasowe trzymane poza serwerem. Dokumentacja WordPressa i zalecenia Google powtarzają te same punkty: aktualna wersja systemu, wtyczek i motywów, usunięcie nieużywanych rozszerzeń, silne hasła z uwierzytelnianiem dwuskładnikowym, SFTP zamiast FTP i odpowiednie uprawnienia plików. Poniżej konkretne ustawienia.
Co WordPress aktualizuje sam, a co trzeba włączyć?
Automatyczne aktualizacje w tle istnieją w WordPressie od wersji 3.7; nowe instalacje od wersji 5.6 same instalują wydania drobne i główne, a wyłączanie tego mechanizmu dokumentacja stanowczo odradza. Automatyczne aktualizacje wtyczek i motywów włącza się osobno dla każdej pozycji w panelu Wtyczki, Zainstalowane wtyczki, w kolumnie Automatyczne aktualizacje, a dla motywów w sekcji Wygląd, Motywy.
Jak ustawić uprawnienia, konta i dostęp?
Dokumentacja WordPressa zaleca uprawnienia 755 dla katalogów i 644 dla plików, a dla pliku wp-config.php 400 lub 440. Konto administratora nie powinno nazywać się „admin", a pliki przesyła się przez SFTP, który w odróżnieniu od FTP szyfruje hasło i dane. Kopie zapasowe obejmują pliki i bazę danych i są trzymane w osobnym miejscu.
define( 'DISALLOW_FILE_EDIT', true );Które nagłówki bezpieczeństwa warto ustawić?
OWASP zaleca między innymi wymuszanie połączeń szyfrowanych przez Strict-Transport-Security, blokadę zgadywania typów plików przez X-Content-Type-Options o wartości nosniff, jawne ustawienie Referrer-Policy oraz usunięcie nagłówków zdradzających wersje oprogramowania, takich jak X-Powered-By. Strict-Transport-Security wymaga wcześniejszego pełnego przejścia na HTTPS, które opisujemy we wpisie o przejściu z HTTP na HTTPS.
Lista kontrolna: zabezpieczenia strony firmowej
Pozycje można zaznaczać na bieżąco, licznik pod listą pokazuje postęp.
Zaznaczono z 7
Wszystkie punkty zaznaczone. Jeśli przy którymś pojawiła się wątpliwość, wystarczy telefon pod numer 222 500 844 albo wiadomość na adres biuro@pozycjonowaniestron.pl.
Komu zgłosić incydent i jak udokumentować szkody?
Włamanie na stronę w domenie .pl lub na polskim serwerze można zgłosić do CERT Polska przez formularz pod adresem incydent.cert.pl, załączając fragmenty dzienników serwera. CERT Polska działa w strukturach NASK, nie pobiera opłat i zajmuje się między innymi włamaniami, choć nie informuje zgłaszającego o postępach sprawy. Gdy mogło dojść do wycieku danych klientów, dalsze obowiązki omawia się z prawnikiem.
CERT Polska przypomina, że takie czyny są zwykle przestępstwami ściganymi na wniosek pokrzywdzonego; decyzję o zawiadomieniu warto podjąć z prawnikiem. Dokumentacja przydaje się zawsze: kopia zainfekowanej witryny, dzienniki z okresu włamania i zrzuty raportów Search Console. Obce adresy w indeksie często wychodzą na jaw przy zwykłym przeglądzie, dlatego ich sprawdzenie wchodzi w skład naszego audytu SEO.
Mit czy fakt?
Kliknięcie twierdzenia odsłania werdykt i krótkie wyjaśnienie.
Mała strona firmowa nikogo nie interesuje, więc nie trzeba jej zabezpieczać.
Mit Google pisze, że cyberprzestępcy codziennie przejmują tysiące stron, a wśród motywów wymienia zarabianie na spamie i kradzież danych. Wystarczy luka, którą automat znajdzie sam.
Certyfikat SSL chroni stronę przed włamaniem.
Półprawda Szyfrowanie chroni dane w drodze między przeglądarką a serwerem, dlatego dokumentacja WordPressa zaleca panel wyłącznie przez HTTPS. Nie łata jednak nieaktualnej wtyczki.
Po usunięciu spamu Google od razu zdejmuje ostrzeżenie.
Mit Ostrzeżenie znika dopiero po prośbie o sprawdzenie i pozytywnej decyzji, co według Google trwa od kilku dni do kilku tygodni; potem ostrzeżenia znikają w ciągu 72 godzin.
Wyłączenie strony na czas naprawy zaszkodzi pozycjom.
Mit Google w opisie kwarantanny zapewnia, że chwilowe przełączenie witryny w tryb offline z kodem 503 nie powinno wpłynąć na pozycję w wynikach.
Najczęstsze pytania
Czy włamanie na stronę obniża pozycje w Google?
Tak. Treści dodane bez pozwolenia naruszają zasady Google dotyczące spamu, a takie witryny mogą mieć niższą pozycję lub w ogóle nie pojawiać się w wynikach. Ostrzeżenia Bezpiecznego przeglądania odbierają kliknięcia nawet stronom, które pozycję utrzymały.
Jak sprawdzić, czy strona została zhakowana?
Najpierw raport Problemy dotyczące bezpieczeństwa w Search Console, potem raporty Indeksowanie stron i Skuteczność pod kątem obcych adresów i zapytań oraz lista właścicieli usługi. Oznaczenie strony jako niebezpiecznej pokaże narzędzie Stan witryny.
Ile trwa usunięcie ostrzeżenia Google po włamaniu?
Według Google sprawdzenie może potrwać od kilku dni do kilku tygodni, a po pozytywnej decyzji ostrzeżenia znikają w ciągu 72 godzin. Prośbę wysyła się raz i czeka na decyzję.
Czy wystarczy przywrócić kopię zapasową po włamaniu?
Nie. Kopia przywraca też lukę, przez którą doszło do włamania, więc potem trzeba zaktualizować oprogramowanie, zmienić hasła oraz usunąć obce konta i tokeny w Search Console. Inaczej włamanie zwykle szybko się powtarza.
Czy trzeba zgłaszać włamanie do CERT Polska lub na policję?
Zgłoszenie do CERT Polska przez formularz incydent.cert.pl nie jest obowiązkiem właściciela zwykłej strony firmowej, ale pomaga reagować na całe kampanie i nie wiąże się z opłatą. Decyzję o zawiadomieniu organów ścigania warto omówić z prawnikiem.
Czy Lighthouse wykrywa biblioteki JavaScript z lukami?
Już nie. Audyt bibliotek ze znanymi podatnościami został usunięty z Lighthouse w wersji 10, choć jego opis pozostał w dokumentacji Chrome. Wersje bibliotek trzeba sprawdzać osobno.
Źródła
- Zasady dotyczące spamu w wyszukiwarce Google, Google Search Central
- Raport Problemy dotyczące bezpieczeństwa, Search Console - pomoc
- Zarządzanie właścicielami, użytkownikami i uprawnieniami, Search Console - pomoc
- Pomocy, chyba ktoś włamał się na moje konto, web.dev
- Jak naprawić szkody spowodowane atakiem wykorzystującym japońskie słowa kluczowe, web.dev
- Hardening WordPress, WordPress Developer Resources
- Upgrading WordPress, WordPress Developer Resources
- Plugin and themes auto-updates, WordPress.org Documentation
- HTTP Security Response Headers Cheat Sheet, OWASP Cheat Sheet Series
- CVE Program Celebrates 25 Years of Impact in Cybersecurity, MITRE
- FAQ, CERT Polska
- Includes front-end JavaScript libraries with known security vulnerabilities, Chrome for Developers