Przekierowanie staje się naruszeniem zasad Google wtedy, gdy robot wyszukiwarki dostaje jedną treść, a człowiek zostaje przeniesiony w zupełnie inne miejsce albo trafia na coś, czego nie mógł się spodziewać po wyniku wyszukiwania. Poniżej wyjaśniamy, czym takie przekierowanie różni się od zwykłej zmiany adresu, skąd bierze się na stronach uczciwych firm i jak je wykryć u siebie, zanim zrobi to Google.
Czym jest niejawne przekierowanie
Niejawne przekierowanie to takie przeniesienie odwiedzającego pod inny adres, które pokazuje wyszukiwarce i użytkownikom różne treści albo wyświetla człowiekowi coś niezgodnego z jego oczekiwaniami. Tak opisują je zasady dotyczące spamu w wyszukiwarce Google, które traktują tę praktykę jako formę spamu. Angielska nazwa to sneaky redirects, czyli dosłownie podstępne przekierowania.
Przekierowanie, które służy wprowadzeniu w błąd: robot wyszukiwarki widzi jedną stronę, a człowiek jest przenoszony na inną, zwykle niezwiązaną z tym, czego szukał.
Dokumentacja podaje dwa przykłady. Pierwszy to pokazanie wyszukiwarce jednego rodzaju treści i przeniesienie użytkowników na zupełnie inną stronę. Drugi to wyświetlanie zwykłej strony osobom korzystającym z komputera przy jednoczesnym przenoszeniu użytkowników telefonów na domenę ze spamem. Oba przypadki łączy to samo: wynik w Google obiecuje jedną rzecz, a po kliknięciu człowiek dostaje inną. Dla osoby, która wylądowała na obcej stronie, nie ma przy tym znaczenia, czy kod wstawił właściciel, dostawca reklam czy włamywacz, dlatego temat dotyczy również firm, które nigdy nie próbowały nikogo oszukać.
Czym różni się od maskowania treści
Niejawne przekierowanie jest blisko spokrewnione z maskowaniem, czyli pokazywaniem użytkownikom innych treści niż wyszukiwarce. Różnica jest techniczna: przy maskowaniu człowiek zostaje pod tym samym adresem, ale dostaje inną zawartość, a przy niejawnym przekierowaniu jest przenoszony pod inny adres. Google łączy obie praktyki w jednym ręcznym działaniu, o czym piszemy dalej. Samo maskowanie omawiamy osobno we wpisie o maskowaniu treści, a pełną listę zakazanych praktyk w tekście o zasadach Google dotyczących spamu, dlatego tutaj zajmujemy się wyłącznie przenoszeniem użytkownika.
Jak wygląda zwykłe przekierowanie po zmianie adresu
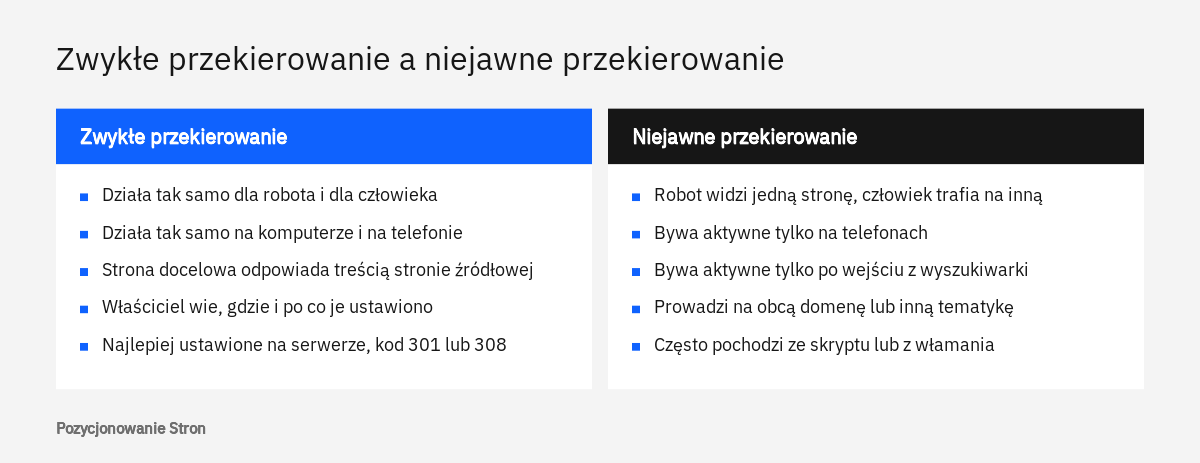
Zwykłe przekierowanie działa tak samo dla każdego: robot Google, osoba na komputerze i osoba na telefonie trafiają z adresu starego pod ten sam adres nowy, a nowa strona odpowiada temu, co było pod starą. Zasady Google wymieniają trzy uzasadnione sytuacje: przeniesienie witryny pod nowy adres, połączenie kilku stron w jedną oraz przekierowanie użytkownika po zalogowaniu. Kryterium oceny jest jedno: czy przekierowanie ma wprowadzać w błąd użytkowników lub wyszukiwarkę.
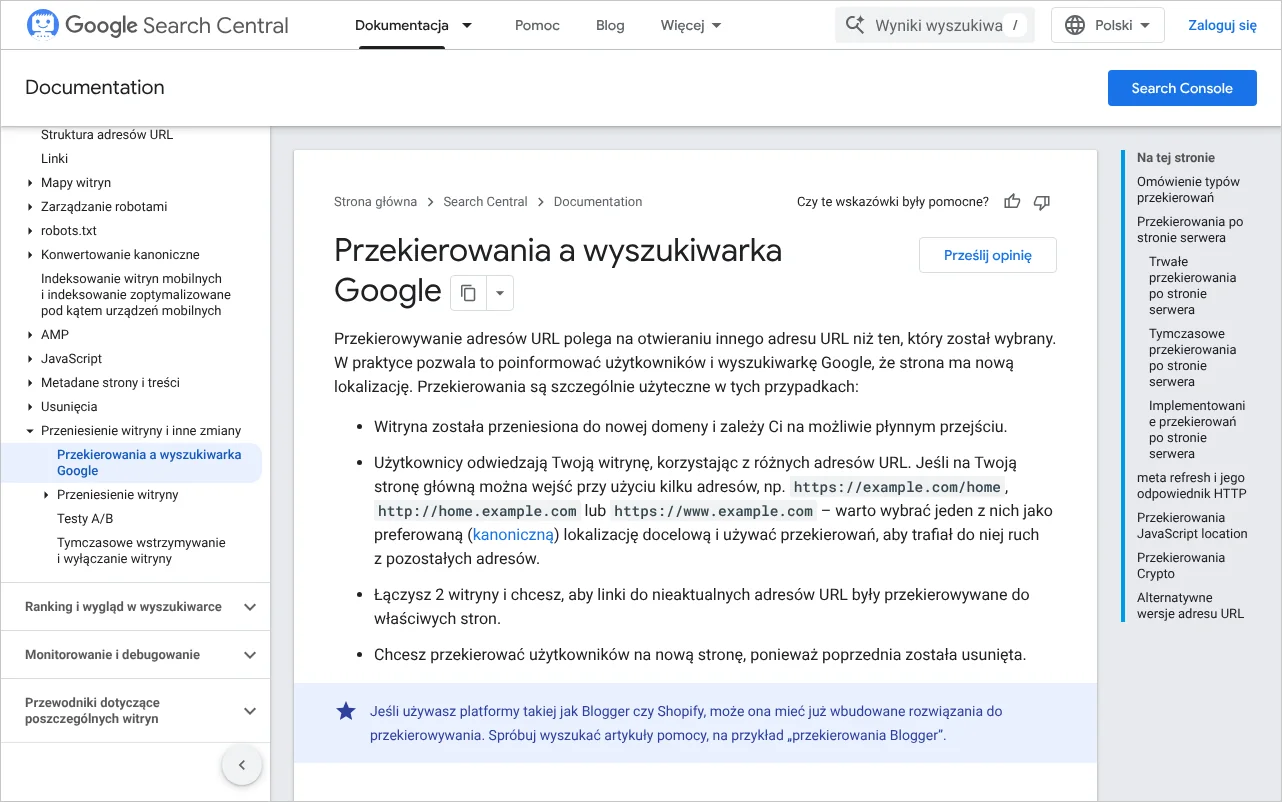
Strona Przekierowania a wyszukiwarka Google dzieli przekierowania na trwałe i tymczasowe. Przy trwałym Google traktuje stronę docelową jako kanoniczną, czyli główną wersję, i to ją pokazuje w wynikach. Przy tymczasowym podąża za przekierowaniem, ale w wynikach zwykle zostawia adres źródłowy.
| Rodzaj | Sposoby wykonania | Jak traktuje je Google |
|---|---|---|
| Trwałe | Kody HTTP 301 i 308, znacznik meta refresh z czasem 0 sekund, odświeżanie HTTP z czasem 0 sekund, przekierowanie w JavaScripcie przez obiekt location, przekierowanie crypto | Strona docelowa uznawana jest za kanoniczną i pokazywana w wynikach |
| Tymczasowe | Kody HTTP 302, 303 i 307, znacznik meta refresh z czasem dłuższym niż 0 sekund, odświeżanie HTTP z czasem dłuższym niż 0 sekund | Google podąża za przekierowaniem, ale w wynikach zwykle zostaje adres źródłowy |
Google zaleca, aby przy trwałej zmianie adresu stosować przekierowanie po stronie serwera z kodem 301 lub 308, ponieważ jest ono najbardziej niezawodne. Znacznik meta refresh ma być rozwiązaniem na wypadek, gdy serwera nie da się skonfigurować, a przekierowanie w JavaScripcie ostatecznością. Powód jest praktyczny: Google wykonuje skrypty w usłudze renderowania, ale renderowanie nie zawsze się udaje, więc robot może takiego przekierowania nigdy nie zobaczyć.
Ten szczegół ma znaczenie dla naszego tematu. Przekierowanie zapisane w skrypcie jest techniką dozwoloną, ale to w skryptach najłatwiej o sytuację, w której przeglądarka człowieka wykonuje przeniesienie, a robot go nie widzi. Uczciwe przekierowanie po migracji domeny warto więc ustawiać na serwerze, gdzie zadziała jednakowo dla wszystkich. Kłopoty z samą techniką, takie jak pętle i zbyt długie łańcuchy, to osobna sprawa opisana we wpisie o błędzie przekierowania w Search Console. Nie są one spamem, tylko usterką.
Gdzie przebiega granica między przenosinami a oszustwem
Granicę wyznacza zgodność tego, co widzi robot, z tym, co dostaje człowiek, oraz zgodność strony docelowej z oczekiwaniem osoby, która kliknęła wynik. Jeżeli po przekierowaniu użytkownik znajduje tę samą ofertę lub tę samą informację pod nowym adresem, wszystko jest w porządku. Jeżeli trafia na treść z innej dziedziny, na obcą domenę albo na stronę, której robot nigdy nie oglądał, mamy do czynienia z naruszeniem.
Pomocne są trzy pytania. Czy przekierowanie działa tak samo niezależnie od urządzenia i od tego, skąd ktoś przyszedł? Czy strona docelowa jest tematycznym następcą strony źródłowej? Czy właściciel wie o tym przekierowaniu i potrafi wskazać, gdzie zostało ustawione?
W praktyce zdarzają się sytuacje pośrednie. Wyobraźmy sobie sklep z Poznania, który wycofał serię produktów i wszystkie stare karty przekierował na stronę główną. Nie jest to próba oszukania wyszukiwarki, bo robot i klient trafiają w to samo miejsce, ale klient szukający konkretnego modelu dostaje coś, czego nie oczekiwał. Takie rozwiązanie lepiej zastąpić przekierowaniem na najbliższy odpowiednik lub kategorię. Inaczej wygląda przypadek, w którym ktoś kupuje stary adres z dobrą historią i przenosi z niego ruch na stronę o zupełnie innej tematyce. Związane z tym ryzyko opisujemy we wpisie o nadużywaniu wygasłych domen.
Kiedy przekierowanie na telefonie łamie zasady
Przekierowanie na telefonie łamie zasady wtedy, gdy użytkownik smartfona jest przenoszony na treść, której robot Google nie widzi. Google ma dla tej sytuacji osobne ręczne działanie o nazwie „Niejawne przekierowania na urządzeniach mobilnych”, opisane na stronie pomocy Raport Ręczne działania. Według tego opisu takie przekierowania mogą wynikać z celowo napisanego kodu, ze skryptów reklamowych albo z ataku hakerów, a skutkiem może być między innymi usunięcie adresów z indeksu.
Przykład z zasad dotyczących spamu jest jednoznaczny: osoba na komputerze widzi zwykłą stronę, a osoba na telefonie ląduje na domenie ze spamem. Właściciel firmy często dowiaduje się o tym ostatni, ponieważ sam ogląda swoją stronę głównie na komputerze w biurze, wpisując adres bezpośrednio w przeglądarkę. Klienci przychodzą tymczasem z telefonu i z wyników wyszukiwania.
Osobna wersja mobilna nie jest naruszeniem
Samo przenoszenie użytkowników telefonów na inny adres nie jest zakazane. Dokumentacja o indeksowaniu zoptymalizowanym pod kątem urządzeń mobilnych opisuje trzy dopuszczalne konfiguracje: stronę responsywną pod jednym adresem, dynamiczne wyświetlanie treści oraz osobne adresy dla wersji mobilnej, na przykład w subdomenie zaczynającej się od litery m. Zalecana jest pierwsza z nich jako najprostsza we wdrożeniu i utrzymaniu.
Przy osobnych adresach warunkiem jest to, aby wersja mobilna zawierała tę samą główną treść co komputerowa. Google indeksuje i ocenia strony na podstawie wersji mobilnej, pobieranej przez robota na smartfony, więc różnice między wersjami szkodzą nawet wtedy, gdy nikt nie miał złych zamiarów. Ta sama dokumentacja ostrzega przed dwoma błędami: przekierowaniem wielu różnych stron komputerowych na jedną stronę mobilną, zwłaszcza główną, oraz przed sytuacją, w której strona komputerowa ma treść, a jej mobilny odpowiednik pokazuje błąd. W obu przypadkach strony mogą nie trafić do indeksu.
Hipotetyczny przykład: kancelaria z Krakowa ma starą wersję mobilną w osobnej subdomenie, a każda podstrona z opisem usługi przenosi telefon na mobilną stronę główną. To nie jest spam, lecz błąd konfiguracji, który dla klienta wygląda podobnie: kliknął wynik o podziale majątku, a zobaczył ogólną wizytówkę. Trwałym rozwiązaniem jest przejście na stronę responsywną, co zwykle łączymy z szerszymi pracami z zakresu SEO technicznego.
Jak skrypt reklamowy może przenosić użytkowników bez wiedzy właściciela
Skrypt reklamowy lub inny zewnętrzny element działa w przeglądarce odwiedzającego obok kodu samej strony, więc może przenieść człowieka pod inny adres. Właściciel wkleja krótki fragment kodu, ale nie kontroluje tego, co ten fragment pobierze z cudzego serwera jutro lub za miesiąc. Google wymienia skrypty reklamowe wśród źródeł niejawnych przekierowań mobilnych, a w zaleceniach naprawczych mówi o elementach i skryptach zewnętrznych, nad którymi właściciel nie ma kontroli.
Z naszych obserwacji, a nie z dokumentacji Google, wynika, że ryzyko dotyczy nie tylko reklam. Do tej samej grupy należą widżety czatu, liczniki odwiedzin, okna z powiadomieniami oraz biblioteki wczytywane z mało znanych serwerów. Im więcej takich dodatków, tym trudniej ustalić, który odpowiada za niepożądane zachowanie.
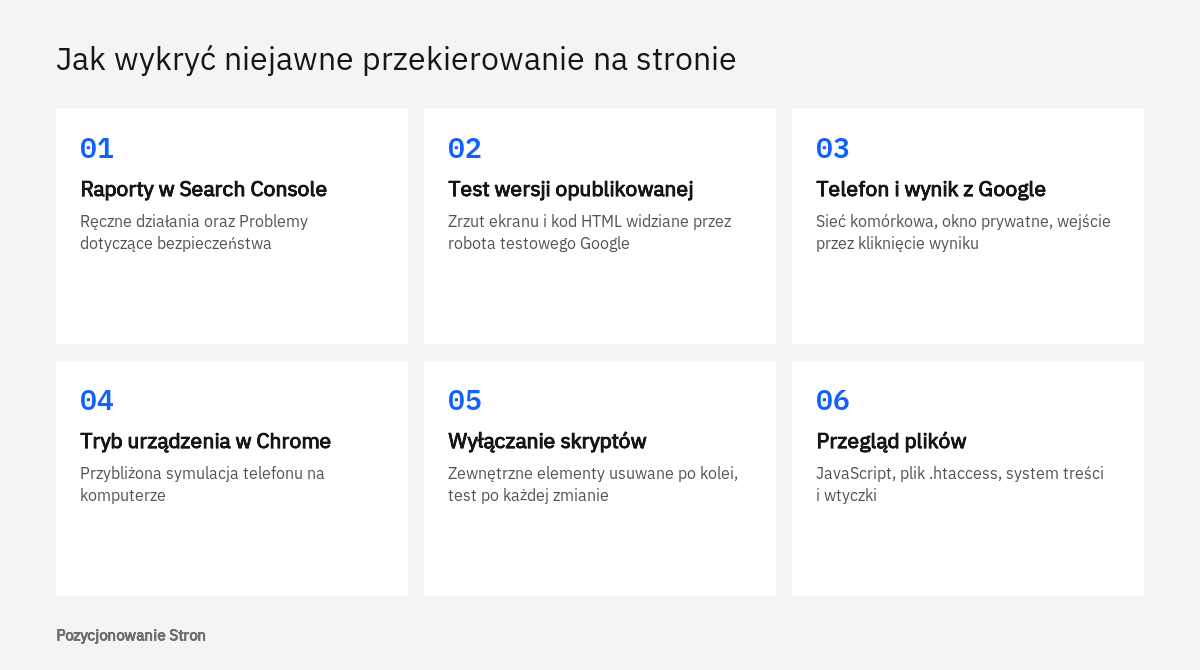
Metoda zalecana przez Google jest prosta, choć pracochłonna: usuwać po kolei zewnętrzne skrypty i elementy, których Państwo nie kontrolują, i po każdej zmianie sprawdzać zachowanie strony w emulatorze urządzenia mobilnego. Gdy po wyłączeniu konkretnego dodatku przekierowanie znika, źródło jest znane. Hipotetyczny przykład: hydraulik z Łodzi dodaje do strony skrypt, który miał przynosić drobny dochód z reklam, a po kilku tygodniach klienci dzwonią, że na telefonie zamiast cennika otwiera się konkurs z nagrodami. Strona nie została zhakowana, a mimo to spełnia opis naruszenia.
Jeśli chcą Państwo zamówić audyt SEO, zachęcamy do kontaktu: tel. 222 500 844 lub mailowo: biuro@pozycjonowaniestron.pl
Skąd biorą się przekierowania po włamaniu i z zainfekowanych wtyczek
Po włamaniu przekierowanie jest dopisywane do plików strony przez osobę, która wykorzystała lukę w zabezpieczeniach. Zasady Google opisują to w części o treściach zmodyfikowanych przez hakerów: złośliwy kod bywa wstrzykiwany w skrypty witryny, a przekierowanie może zależeć od strony odsyłającej albo od urządzenia. Uruchamia się więc na przykład tylko u osób przychodzących z wyszukiwarki albo tylko na telefonach.
Ta warunkowość sprawia, że problem potrafi trwać tygodniami. Właściciel wpisuje adres ręcznie i widzi poprawną stronę, a przeniesienie następuje wyłącznie u nowego gościa, który kliknął wynik w Google. Strona pomocy o ręcznych działaniach zwraca uwagę właśnie na przekierowania warunkowe, obejmujące tylko ruch z wyszukiwarki lub tylko określone adresy IP.
Wtyczki i motywy w WordPressie
W serwisach opartych na WordPressie drogą wejścia bywają dodatki. Dokumentacja WordPressa poświęcona zabezpieczaniu instalacji wskazuje, że nieaktualne wersje systemu i wtyczek są częstym celem ataków, ponieważ szczegóły luk stają się publicznie znane po wydaniu poprawki. Zaleca aktualizowanie wtyczek, usuwanie nieużywanych oraz pobieranie ich wyłącznie z oficjalnego repozytorium WordPress.org lub od znanych firm, ponieważ pliki z nieznanych źródeł mogą sprawiać problemy. Wśród innych źródeł zagrożeń wymienia słabe hasła, niezaktualizowany serwer i sąsiednie witryny na współdzielonym hostingu, więc przekierowanie może pojawić się także na stronie z aktualnymi wtyczkami.
Miejsca, w których Google radzi szukać przyczyny, to kod JavaScript, plik .htaccess, system zarządzania treścią oraz wtyczki. Plik .htaccess to plik konfiguracyjny serwera Apache, w którym ustawia się między innymi przekierowania. Poniższy przykład pokazuje poglądowo, jak może wyglądać dopisana reguła warunkowa. Adres docelowy jest zmyślony.
RewriteEngine On
RewriteCond %{HTTP_REFERER} google\. [NC]
RewriteCond %{HTTP_USER_AGENT} (android|iphone) [NC]
RewriteRule ^(.*)$ https://obca-domena.example/wygrana [R=302,L]
Reguła czyta dwie informacje wysyłane przez przeglądarkę: adres strony odsyłającej oraz identyfikator przeglądarki i urządzenia, nazywany z angielska user agent. Przeniesienie następuje tylko wtedy, gdy oba warunki są spełnione. Podobny mechanizm może być zapisany w pliku motywu, w bazie danych albo w skrypcie wczytywanym w stopce, dlatego przejrzenie samego pliku .htaccess nie wystarcza.
Jak wykryć niejawne przekierowanie na własnej stronie
Niejawne przekierowanie wykrywa się przez porównanie: tę samą podstronę otwiera się kilkoma drogami i sprawdza, czy za każdym razem kończy się pod tym samym adresem z tą samą treścią. Jedno wejście z biurowego komputera nie daje żadnej pewności, ponieważ złośliwy kod zwykle omija właśnie taką wizytę.
Dwa raporty w Search Console
Pierwszym miejscem jest Search Console i dwa raporty. Raport „Ręczne działania” pokazuje u góry liczbę działań podjętych wobec witryny, a gdy ich nie ma, zielony znacznik. Raport Problemy dotyczące bezpieczeństwa informuje o śladach włamania. Dla naszego tematu najważniejsze są w nim pozycje „Atak hakerów: wstrzyknięty kod”, „Atak hakerów: wstrzyknięta zawartość” oraz „Atak hakerów: wstrzyknięty URL”. Po rozwinięciu problemu widać opis i przykładowe adresy, przy czym Google zastrzega, że lista przykładów może być niepełna. W naszej praktyce oba raporty znajdujemy w menu bocznym, w grupie poświęconej bezpieczeństwu i ręcznym działaniom.
Puste raporty oznaczają jedynie, że Google niczego jeszcze nie zgłosił. Jak czytać pierwszy z nich, opisujemy we wpisie o działaniach ręcznych w Search Console.
Narzędzie do sprawdzania adresów URL i jego ograniczenie
Drugim krokiem zalecanym przez Google jest porównanie tego, co widzi robot, z tym, co widzi człowiek. Służy do tego narzędzie do sprawdzania adresów URL. Pełny adres podstrony wkleja się w pasek wyszukiwania u góry dowolnego ekranu Search Console, a następnie uruchamia test wersji opublikowanej. Po udanym teście dostępny jest podgląd przetestowanej strony z kodem HTML, nagłówkami HTTP, listą wczytanych zasobów oraz kartą „Zrzut ekranu”, na której widać stronę tak, jak wyrenderował ją robot testowy Google.
Narzędzie ma jednak cechę, o której łatwo zapomnieć. Według pomocy Search Console test wersji opublikowanej podąża za wszystkimi przekierowaniami, zanim przetestuje stronę, i nie informuje, że przekierowanie nastąpiło, ani nie pokazuje końcowego adresu. Sam zielony wynik testu nie jest więc dowodem, że przekierowania nie ma. Dowodem jest dopiero zrzut ekranu i kod HTML: jeżeli przedstawiają Państwa ofertę, a telefon klienta pokazuje pod tym samym adresem coś innego, rozbieżność jest potwierdzona. Przekierowanie zapisane w indeksie pokazuje natomiast część wyniku dotycząca wersji zindeksowanej, a znaczenie tego statusu wyjaśniamy we wpisie o stronie zawierającej przekierowanie.
Wejście z wyników wyszukiwania na telefonie i w emulatorze
Google zaleca sprawdzenie wyników wyszukiwania na smartfonie lub w emulatorze. Z naszego doświadczenia najbardziej wiarygodna jest próba na prawdziwym telefonie, przez sieć komórkową zamiast firmowego Wi-Fi, w oknie prywatnym przeglądarki, z wejściem przez kliknięcie wyniku w Google, a nie przez wpisanie adresu. Dobrze jest powtórzyć ją dla kilku podstron różnego typu: strony głównej, usługi, wpisu, karty produktu.
Na komputerze podobne warunki daje tryb urządzenia w przeglądarce Chrome. Zgodnie z dokumentacją Symulowanie urządzeń mobilnych w trybie urządzenia po otwarciu Narzędzi deweloperskich używa się na pasku działań przycisku przełączającego pasek narzędzi urządzenia, a następnie z listy „Wymiary” wskazuje konkretny model telefonu. Dokumentacja zastrzega, że jest to przybliżona symulacja, a nie uruchomienie strony na telefonie, dlatego wynik z emulatora warto potwierdzić na prawdziwym urządzeniu.
Co grozi stronie za niejawne przekierowania
Strona naruszająca zasady dotyczące spamu może mieć niższą pozycję w wynikach albo w ogóle się w nich nie pojawiać. Naruszenia wykrywają systemy automatyczne, a w razie potrzeby także weryfikatorzy, czyli pracownicy Google. Gdy decyzję podejmuje człowiek, właściciel dostaje informację w raporcie „Ręczne działania” oraz w wiadomościach Search Console.
Z naszym tematem wiążą się dwa ręczne działania. Pierwsze nosi nazwę „Maskowanie i niejawne przekierowania” i dotyczy witryn, które pokazują Google inne strony niż użytkownikom albo przenoszą użytkowników na inną stronę niż ta, którą widzi Google. Drugie, „Niejawne przekierowania na urządzeniach mobilnych”, obejmuje przenoszenie użytkowników smartfonów. Działanie może dotyczyć całej witryny albo wybranych wzorców adresów.
Jeżeli źródłem jest włamanie, dochodzi skutek widoczny dla klientów. Według pomocy Search Console zagrożone strony mogą mieć przy wyniku etykietę ostrzegawczą, a przeglądarka może wyświetlić pełnoekranowe ostrzeżenie po wejściu na stronę. Nie każdy spadek ruchu jest przy tym skutkiem ręcznego działania, a różnice opisujemy we wpisie o karze ręcznej i spadku algorytmicznym.
Jak usunąć problem i poprosić o sprawdzenie
Naprawę zaczyna się od ustalenia, czy przekierowanie jest zamierzone. Jeżeli nie jest, Google zaleca najpierw zajrzeć do raportu „Problemy dotyczące bezpieczeństwa”, aby sprawdzić, czy witryna nie została zhakowana, a następnie wyłączać po kolei zewnętrzne skrypty. Jeżeli jest zamierzone, strony należy poprawić tak, aby robot i człowiek trafiali w to samo miejsce.
- Zebranie dowodów
Lista adresów, na których wystąpiło przeniesienie, z opisem warunków: urządzenie, źródło wejścia, adres docelowy.
- Odnalezienie źródła
Przegląd kodu JavaScript, pliku .htaccess, systemu zarządzania treścią i wtyczek oraz wyłączanie zewnętrznych skryptów jeden po drugim.
- Usunięcie przyczyny w całej witrynie
Google wymaga usunięcia problemu ze wszystkich stron, a przykłady w raporcie nie muszą być pełną listą.
- Zamknięcie drogi wejścia
Po włamaniu: aktualizacja systemu i dodatków, usunięcie nieużywanych wtyczek, zmiana haseł.
- Ponowny test i prośba o sprawdzenie
Powtórzenie wszystkich prób, a potem wniosek w tym raporcie, w którym widnieje problem.
Dokumentacja WordPressa zaleca regularne kopie zapasowe plików i bazy danych, najlepiej w kilku wersjach z różnych dni. Włamanie bywa wykrywane z opóźnieniem, więc najnowsza kopia może już zawierać obcy kod. Ogólne informacje o atakach na witryny zebrano także w serwisie web.dev, w materiale dla właścicieli zaatakowanych witryn.
Co napisać w prośbie o sprawdzenie
W obu raportach znajduje się przycisk służący do zgłoszenia prośby o sprawdzenie. Według pomocy Search Console dobra prośba szczegółowo omawia problem, opisuje podjęte działania naprawcze i dokumentuje ich wyniki. Strony muszą być dostępne dla Google: bez logowania, bez blokady w pliku robots.txt i bez dyrektywy noindex. Rozpatrzenie trwa zwykle od kilku dni do kilku tygodni, a do czasu ostatecznej decyzji nie należy wysyłać prośby ponownie. Jak przygotować taki wniosek, pokazujemy we wpisie o prośbie o ponowne rozpatrzenie.
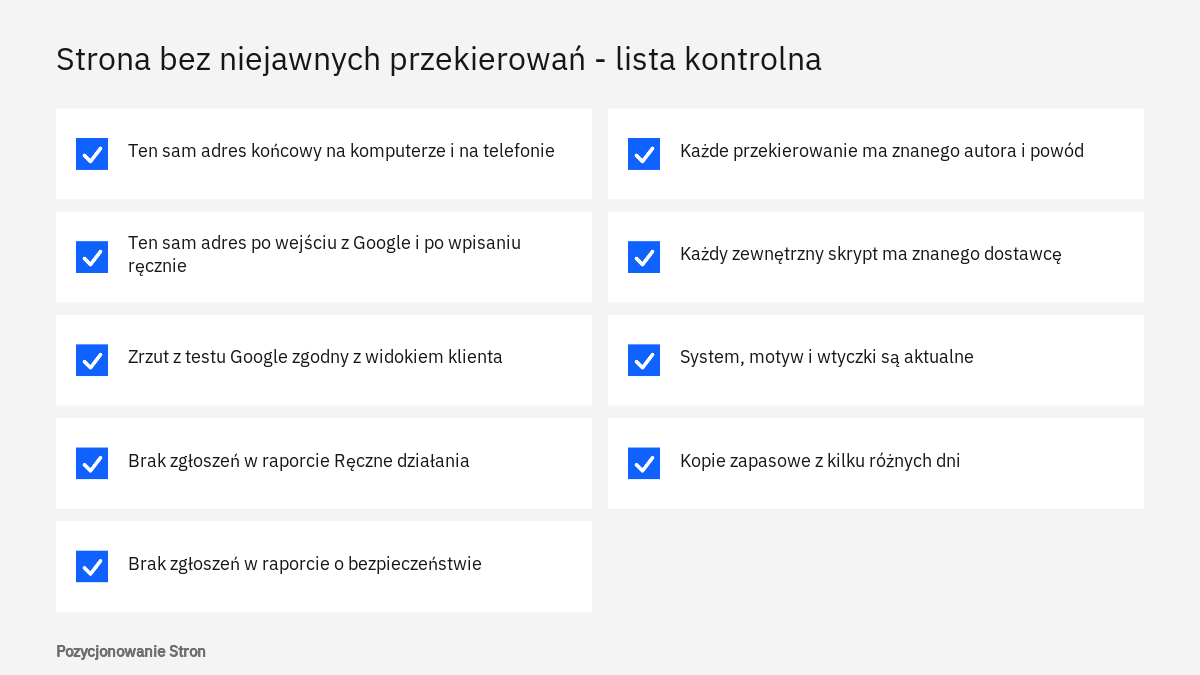
- Każda sprawdzana podstrona otwiera się pod tym samym adresem na komputerze i na telefonie.
- Wejście z wyników Google kończy się na tej samej stronie co wpisanie adresu ręcznie.
- Zrzut ekranu z testu wersji opublikowanej pokazuje to samo, co widzi klient.
- Każde przekierowanie i każdy zewnętrzny skrypt ma znanego autora i powód.
- System, motyw i wtyczki są aktualne, a nieużywane dodatki usunięte.
- Istnieją kopie zapasowe z kilku różnych dni.
Typowe pomyłki i sytuacje, w których potrzebna jest pomoc
Najczęstszą pomyłką jest uznanie sprawy za zamkniętą po jednym sprawdzeniu z własnego komputera. Przekierowanie warunkowe nie ujawnia się przy takim wejściu, więc brak objawów u właściciela niczego nie dowodzi. Zgłoszenie od klienta, że na telefonie otwiera się coś innego, warto traktować poważnie nawet wtedy, gdy nie udaje się go od razu odtworzyć.
Druga pomyłka to leczenie objawu. Z naszych obserwacji wynika, że usunięta z pliku .htaccess obca reguła potrafi wrócić po kilku dniach, jeśli w plikach pozostał kod, który ją odtwarza, albo luka nadal jest otwarta. Trzecia to złożenie prośby o sprawdzenie po naprawieniu tylko tych adresów, które Google podał jako przykłady. Zdarza się też pomyłka odwrotna: usuwanie poprawnych przekierowań ze strachu przed karą. Przekierowania po zmianie adresów czy połączeniu podstron są potrzebne i Google je zaleca.
Pomoc specjalisty jest potrzebna wtedy, gdy przekierowanie wraca po usunięciu, gdy w Search Console widnieje ręczne działanie lub zgłoszenie o ataku, gdy nie wiadomo, który z wielu skryptów jest źródłem, albo gdy witryna ma tysiące adresów. Kompleksowy audyt SEO obejmuje porównanie odpowiedzi serwera dla różnych urządzeń i źródeł wejścia oraz spis wszystkich przekierowań i zewnętrznych skryptów. Samo usuwanie skutków włamania bywa zadaniem dla administratora serwera lub firmy hostingowej i warto ustalić ten podział na początku.
Jeśli chcą Państwo zamówić audyt SEO, zachęcamy do kontaktu: tel. 222 500 844 lub mailowo: biuro@pozycjonowaniestron.pl
Najczęstsze pytania
Czy przekierowanie 301 po zmianie adresu może zostać uznane za spam?
Nie, jeżeli prowadzi wszystkich odwiedzających i robota pod ten sam nowy adres o odpowiadającej treści. Zasady Google wymieniają przeniesienie witryny i łączenie stron jako uzasadnione powody przekierowania.
Dlaczego ja nie widzę przekierowania, a klienci je zgłaszają?
Złośliwe przekierowania często są warunkowe: działają tylko na telefonach albo tylko u osób przychodzących z wyszukiwarki. Wejście z komputera przez wpisanie adresu nie spełnia tych warunków, dlatego próbę warto powtórzyć na telefonie, klikając wynik w Google.
Czy test wersji opublikowanej w Search Console pokaże przekierowanie?
Nie wprost. Test podąża za przekierowaniami i nie informuje o tym, że nastąpiły, ani nie podaje końcowego adresu. Przydatny jest natomiast zrzut ekranu i kod HTML z testu, które można porównać z widokiem na telefonie.
Czy osobna wersja mobilna pod innym adresem jest niejawnym przekierowaniem?
Nie. Osobne adresy dla telefonów to jedna z konfiguracji opisanych w dokumentacji Google. Warunkiem jest ta sama główna treść w obu wersjach i przenoszenie każdej podstrony na jej odpowiednik, a nie na stronę główną.
Kto ponosi skutki przekierowania wywołanego przez skrypt reklamowy?
Ręczne działanie dotyczy witryny, na której dochodzi do przekierowania, i to do jej właściciela Google kieruje zalecenia naprawcze. Rozliczenia z dostawcą skryptu to kwestia umowy, którą w razie wątpliwości warto omówić z prawnikiem.
Ile trwa zdjęcie ręcznego działania po naprawie?
Pomoc Search Console podaje, że rozpatrzenie prośby o sprawdzenie trwa zwykle od kilku dni do kilku tygodni. Google potwierdza przyjęcie wniosku i informuje o decyzji wiadomością, a w tym czasie nie należy składać kolejnej prośby.
Źródła
- Zasady dotyczące spamu w wyszukiwarce Google, Centrum wyszukiwarki Google
- Przekierowania a wyszukiwarka Google, Centrum wyszukiwarki Google
- Raport Ręczne działania, Search Console - pomoc
- Raport Problemy dotyczące bezpieczeństwa, Search Console - pomoc
- Narzędzie do sprawdzania adresów URL, Search Console - pomoc
- Sprawdzone metody dotyczące indeksowania zoptymalizowanego pod kątem urządzeń mobilnych, Centrum wyszukiwarki Google
- Symulowanie urządzeń mobilnych w trybie urządzenia, Chrome for Developers
- Hardening WordPress, WordPress.org
- Pomocy, chyba ktoś włamał się na moje konto, web.dev
Funkcje wyszukiwarek i asystentów AI zmieniają się szybko, dlatego wpis aktualizujemy po większych zmianach.